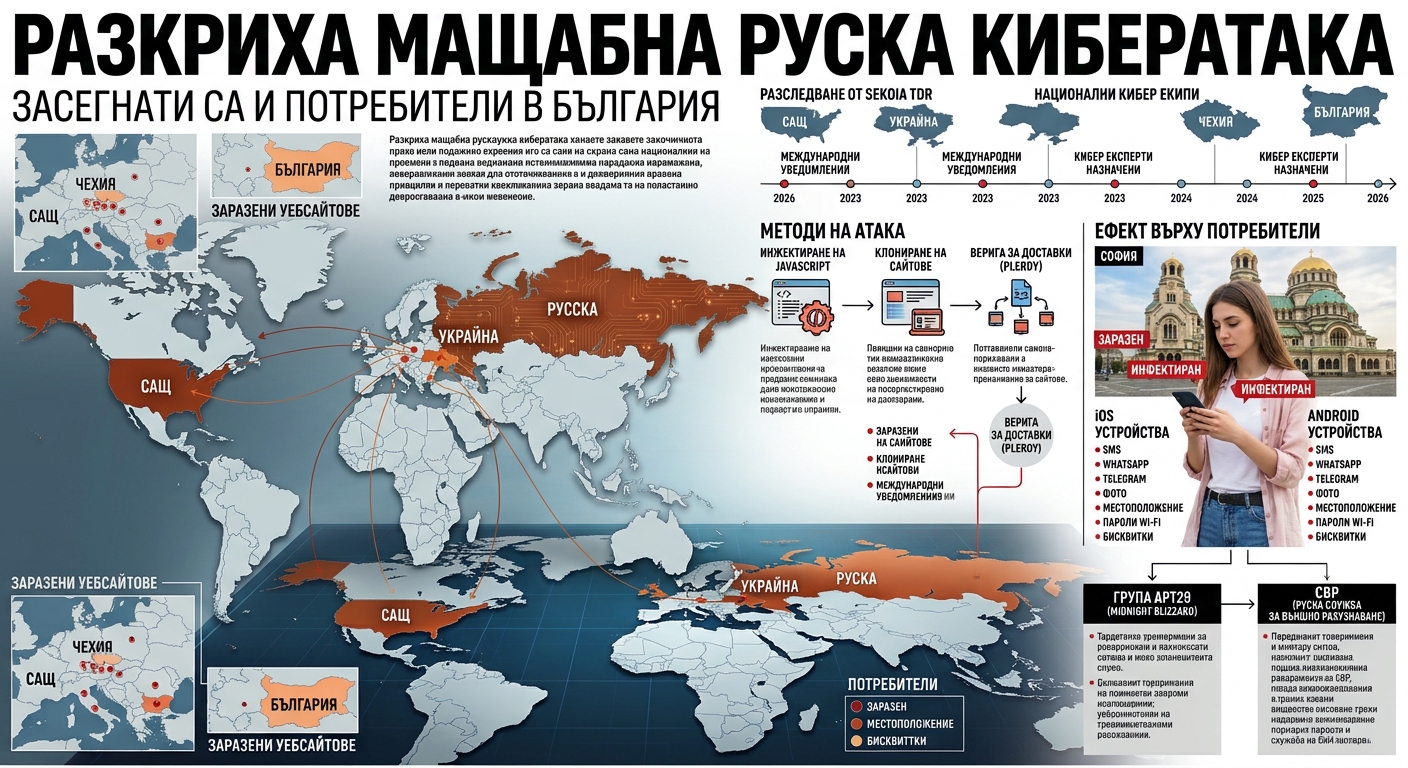
Френската компания за киберсигурност Sekoia TDR разкри международна кампания за кибератаки, зад която с висока степен на увереност стои руската хакерска група APT29 (известна още като Midnight Blizzard или Cozy Bear, свързвана с руското външно разузнаване СВР).
- Вектори на заразяване: Атаката използва три основни канала — директно инжектиране на зловреден JavaScript в легитимни сайтове, фалшиви/клонирани домейни (Adversary-in-the-Middle) и атака по веригата за доставки през украинската платформа за уеб анализи Plerdy.
- Засегнати мишени: Сред атакуваните страници са американска компания от химическата промишленост, украинска газодобивна фирма, европейска партия и български уебсайт, свързан с военната сфера.
- Случаят в България: Нападателите са модифицирали съществуваща JavaScript библиотека в българския сайт, за да пренасочват посетителите към хакерска инфраструктура.
- Как действа инфекцията: Скриптът профилира устройството и операционната система (iOS или Android) и автоматично задейства специфични вериги от уязвимости (n-day експлойти) без необходимост от действие от страна на потребителя.
- Кражба на данни:
- Android: Извличане на данни от Chrome и пароли за съхранени Wi-Fi мрежи.
- iOS: Чрез експлойт комплекта DarkSword се извличат бисквитки за достъп до сесии, SMS, съобщения от iMessage, WhatsApp и Telegram, снимки, контакти, пароли и данни за местоположението.